Zum Hauptinhalt springen
Informationssicherheit · Risikomanagement

Existenzschwellenprinzip: Was ist mit Risiken, die zwar selten aber existenzbedrohend sind?

Wenn der Eintritt existenzbedrohender Risiken als unwahrscheinlich gilt, bleiben jene Risiken oft unbehandelt. Die Existenzbedrohung aber bleibt. Wie das Existenzschwellenprinzip das verhindert und die Geschäftsführung gezielt in die Entscheidung einbindet: Ein Einblick.

decorative image

Ein Risiko kann die Existenz eines Unternehmens bedrohen und trotzdem unbehandelt im Risikoregister stehen. In unserer Beratungspraxis begegnet uns das regelmäßig, auch in gut funktionierenden Managementsystemen. Der Grund liegt meist in der Bewertung, spezifisch in der Risikoakzeptanzschwelle: Wird der Eintritt eines Risikos als selten eingeschätzt, bleibt der Risikowert unter der Risikoakzeptanzschwelle und das Risiko unbehandelt beim Risikoeigentümer. Das heißt unter Umständen, dass die Geschäftsführung mit diesem Risiko nie konfrontiert wurde und nie entschieden hat, wie damit zu verfahren ist. Mit dem Existenzschwellenprinzip haben wir einen Ansatz entwickelt, der das verhindert. Und dieser Beitrag zeigt, wie der Ansatz funktioniert, welchen Aufwand er bedeutet und warum er auch die Geschäftsführung selbst schützt.

Das Wesentliche in Kürze

  • Seltene, aber existenzbedrohende Risiken können unter der Akzeptanzschwelle landen. Das passiert vor allem dort, wo Eintrittswahrscheinlichkeit und Auswirkung einfach verrechnet werden: „Sehr selten“ mal „existenzbedrohend“ ergibt dann oft nur einen mittleren Risikowert. Die Wahrscheinlichkeit ist aber ein weicher Faktor. Wie selten ein Ereignis ist, schätzen Risikoeigentümer sehr unterschiedlich ein.

  • Nach dem Existenzschwellenprinzip wird kein existenzielles Risiko automatisch akzeptiert. Jedes Risiko mit existenzieller Auswirkung ist behandlungspflichtig, unabhängig von seiner Eintrittswahrscheinlichkeit und seinem errechneten Risikowert. Das gilt auch für das Restrisiko nach einer Maßnahme: Ob es getragen wird, entscheidet die Geschäftsführung.

  • Behandeln heißt nicht zwingend investieren. Auch die bewusste, dokumentierte Akzeptanz des Risikos durch die Geschäftsführung ist eine Behandlung. Der Mehraufwand liegt vor allem in einer guten Entscheidungsvorlage.

Wo entsteht das Problem?

Das Fundament jedes Informationssicherheits-Managementsystems (ISMS) ist das Risikomanagement. Es legt fest, welche Risiken ein Unternehmen behandelt und welche es bewusst trägt. Häufig ist es jedoch eher auf das Audit ausgerichtet als auf die tatsächliche Risikolage des Unternehmens.

Der Risikowert ergibt sich aus der Eintrittswahrscheinlichkeit und Auswirkung. Liegt er über der Risikoakzeptanzschwelle, die das Unternehmen in seinen Risikoakzeptanzkriterien festlegt, wird das Risiko nicht mehr automatisch akzeptiert, sondern muss behandelt werden. Bei existenziellen Risiken ist die Auswirkung bereits maximal. Ob sie behandelt werden, hängt damit allein von der eingeschätzten Wahrscheinlichkeit ab.

Der kritische Punkt ist, dass die Einschätzung der Wahrscheinlichkeit subjektiv ist. 

Auch wenn die Skala mit konkreten Häufigkeiten hinterlegt ist, ist die Einschätzung der Eintrittswahrscheinlichkeit subjektiv. Ein Risikoeigentümer mit ausgeprägtem Sicherheitsbewusstsein schätzt diese Wahrscheinlichkeit einzelner Risiken oft deutlich höher ein. Ein anderer fragt sich, warum es ausgerechnet das eigene Unternehmen treffen sollte. Bei identischem Szenario landet das Risiko dann einmal in der Behandlung und einmal nicht.

Hinzu kommt ein Anreiz: Eine niedrigere Einstufung erspart Arbeit und an der Wahrscheinlichkeit lässt sich leichter drehen als an der Auswirkung. In Projekten haben wir erlebt, dass genau das geschieht. Unbequeme Risiken verschwinden dann regelkonform aus der Behandlung. Bei der Auswirkung stellt sich das Problem jedoch deutlich weniger. Ein Betriebsausfall in Tagen, ein finanzieller Schaden oder ein Personen- oder Reputationsschaden lassen sich anhand konkreter Szenarien belastbar einschätzen. Damit lässt sich auch verlässlich beurteilen, ob ein Risiko existenzbedrohend ist. Die ISO 27001 verlangt sogar, dass wiederholte Risikobeurteilungen konsistente, valide und vergleichbare Ergebnisse liefern.

Hängt die Einstufung existenzieller Risiken vom Sicherheitsbewusstsein einzelner Personen ab, ist genau diese Vergleichbarkeit gefährdet. Und aus diesen Beobachtungen haben wir das Existenzschwellenprinzip entwickelt.

Was ist das Existenzschwellenprinzip?

Der Kern des Existenzschwellenprinzips ist einfach: Wenn es an die Existenz geht, wird behandelt. Immer, unabhängig davon, wie gering die Eintrittswahrscheinlichkeit ist.

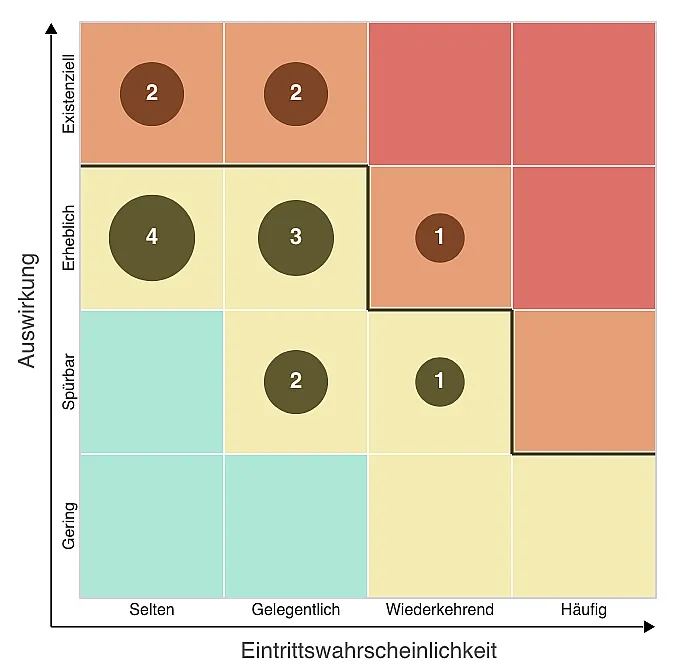
Der Ansatz setzt bei der Auswirkung an. Die Auswirkung wird gegen festgelegte Schadensszenarien bewertet. Maßgeblich ist dabei die gravierendste Dimension. Ist ein Szenario in einer Dimension existenziell, ist es das insgesamt. Erreicht die Auswirkung diese Stufe, verliert die Eintrittswahrscheinlichkeit ihre Funktion als Filter. Und damit verändert sich grundsätzlich auch die Risikoakzeptanzschwelle:

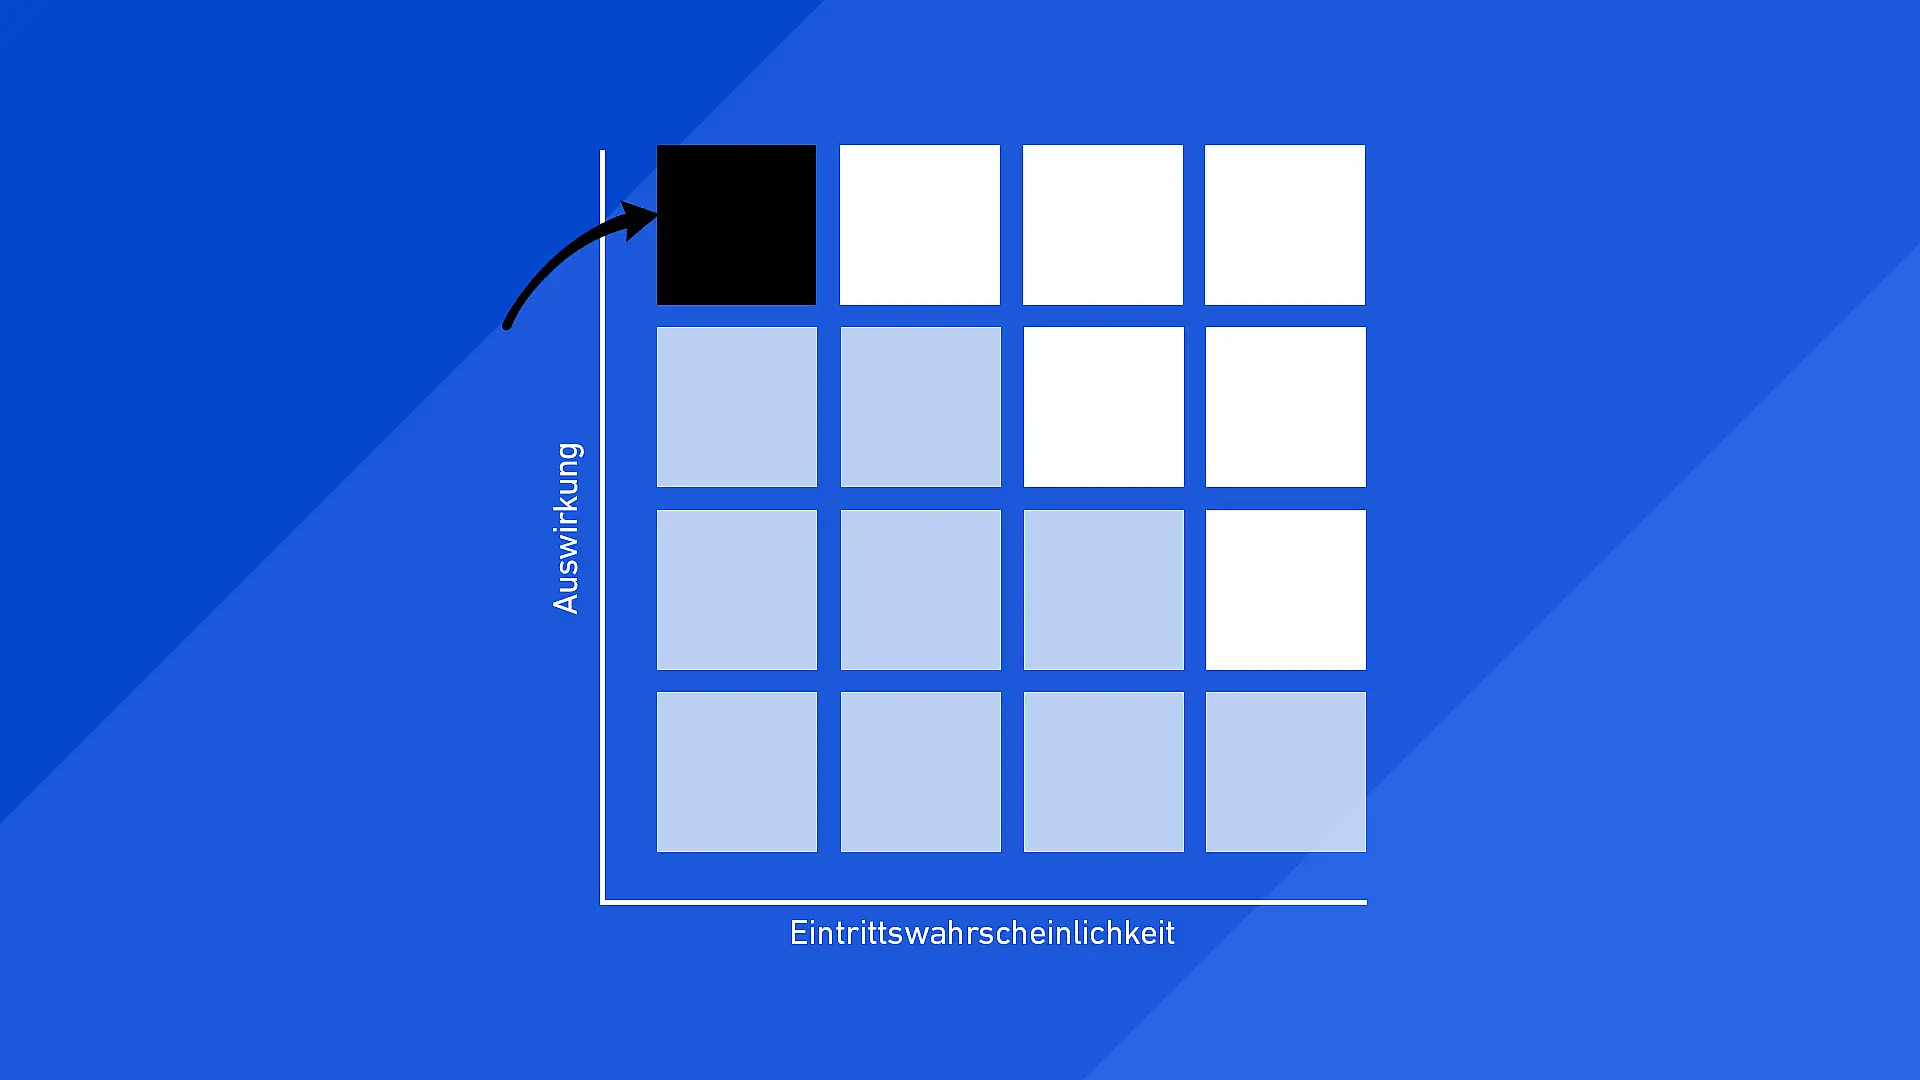
In unserer Risikomatrix sind die Risikowerte „wesentlich“ und „kritisch“ behandlungspflichtig. Die Risikoakzeptanzschwelle ist so gezogen, dass die oberste Reihe mit existenzieller Auswirkung vollständig darüber liegt. Daraus ergibt sich auch der Name des Prinzips. Die wesentliche Veränderung dabei ist, dass die Schwelle nun auch das Feld oben links einschließt („existenzbedrohend aber selten“), das üblicherweise nicht behandelt wird.

Auch das Restrisiko bleibt behandlungspflichtig.

Maßnahmen senken die Eintrittswahrscheinlichkeit, die Auswirkung oder beides. Bei existenziellen Risiken kommt es darauf an, welche der beiden Größen sich verändert. Sinkt nur die Eintrittswahrscheinlichkeit, bleibt das Risiko in der obersten Reihe der Matrix und damit über der Akzeptanzschwelle. Es lässt sich nicht allein rechnerisch unter die Akzeptanzschwelle überführen.

Anders liegt der Fall, wenn eine Maßnahme die Auswirkung selbst begrenzt. Verkürzen etwa getestete Wiederherstellungsverfahren die Ausfallzeit so weit, dass der Betriebsausfall nicht mehr existenziell ist, wird das Szenario neu bewertet. Voraussetzung ist, dass keine andere Schadensdimension existenziell bleibt. Ob das Risiko dann unter die Akzeptanzschwelle fällt, ergibt sich wie bei jedem anderen Risiko aus Auswirkung und Eintrittswahrscheinlichkeit.

Bedeutet das Existenzschwellenprinzip mehr Aufwand?

Naheliegend ist der Einwand, dass so mehr Risiken in die Behandlung gelangen und mehr Arbeit entsteht. Das trifft nur bedingt zu, denn Behandlung ist nicht gleich Maßnahme. Neben Reduktion, Vermeidung und Übertragung steht immer auch die bewusste Akzeptanz. Auch bei existenziellen Risiken kann die Akzeptanz eine legitime Wahl sein. Entscheidend ist, wer sie trifft.

Behandlungspflichtige Restrisiken akzeptiert im Existenzschwellenprinzip immer die Geschäftsführung, ausdrücklich und dokumentiert. Die Entscheidung ist befristet. Sie wird mindestens jährlich sowie bei wesentlichen Änderungen der Risikolage neu getroffen. So kommen akzeptierte Risiken regelmäßig auf Wiedervorlage, statt im Register in Vergessenheit zu geraten.

Der eigentliche Aufwand hinter dem Existenzschwellenprinzip liegt in einer guten Entscheidungsvorlage. Sie muss der Geschäftsführung ermöglichen, auf angemessener Informationsgrundlage zu entscheiden.

Warum gehört die Entscheidung zur Leitung?

Kann ein Risiko die Existenz des Unternehmens bedrohen, gehört die Entscheidung auf den Tisch der obersten Leitung. Für Einrichtungen im Anwendungsbereich von NIS-2 entspricht das auch der Gesetzeslage. Nach § 38 Abs. 1 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen.

Die dokumentierte Entscheidung schützt zudem die Leitung selbst. Für die Haftung verweist § 38 Abs. 2 BSIG auf das Gesellschaftsrecht der jeweiligen Rechtsform. Damit gilt auch das unternehmerische Ermessen nach § 93 Abs. 1 Satz 2 AktG, das der Bundesgerichtshof auf GmbH-Geschäftsführer überträgt (BGH, Urt. v. 14.07.2008, II ZR 202/07).

Aus meiner Sicht ist das ein Argument, das in vielen Geschäftsführungen Gehör findet. Wer ein existenzbedrohendes Risiko auf angemessener Informationsgrundlage geprüft und die Entscheidung nachvollziehbar begründet hat, kann sich im Ernstfall auf sein unternehmerisches Ermessen berufen. Wer nie davon erfahren hat, muss sich dagegen fragen lassen, warum nicht. Das Ermessen gilt allerdings nur für unternehmerische, nicht für rechtlich gebundene Entscheidungen. Gesetzlich geforderte Maßnahmen kann eine Akzeptanz daher nicht ersetzen.

Hinweis: Dieser Beitrag gibt einen allgemeinen Überblick und ersetzt keine Rechtsberatung im Einzelfall.
Passt das zu ISO 27001, TISAX® und NIS2?

Das Existenzschwellenprinzip ändert nicht die Bewertungsgrößen, sondern die Konsequenz, die aus ihnen folgt. ISO/IEC 27005:2022 sieht ausdrücklich vor, dass Akzeptanzkriterien mehrere Schwellen umfassen können. Die Befugnis zur Akzeptanz kann danach verschiedenen Führungsebenen zugewiesen werden.

Die Eintrittswahrscheinlichkeit und der Schaden bleiben als Bewertungsgrößen erhalten, wie sie etwa die TISAX®-Anforderung VDA ISA 1.4.1 vorsieht. Auch die Verhältnismäßigkeit nach § 30 Abs. 1 BSIG bleibt unberührt. Das Gesetz bezieht dort die Eintrittswahrscheinlichkeit ein, und sie entscheidet im Existenzschwellenprinzip weiterhin über die Wahl der Maßnahme mit.

Was gewinnen Unternehmen mit dem Existenzschwellenprinzip?

Das Existenzschwellenprinzip verhindert, dass existenzielle Risiken über eine niedrige Wahrscheinlichkeit aus der Behandlung herausgerechnet werden. Der zusätzliche Abstimmungsaufwand beschränkt sich auf genau die Risiken, die für das Unternehmen wirklich zählen. Dafür erhält die Geschäftsführung Transparenz über die kritischen Punkte und eine dokumentierte Grundlage für ihre Entscheidungen.

Das Risikomanagement bildet so reale Risiken ab, statt einen Papiertiger für das Audit zu pflegen. Die Rückmeldungen aus Geschäftsführungen mittelständischer Unternehmen sind bislang durchweg positiv.

Ein erster Schritt ist eine einfache Prüffrage an das eigene Risikomanagement: Kann ein Risiko mit existenzieller Auswirkung in Ihrer Matrix automatisch akzeptiert werden? Lautet die Antwort ja, lohnt sich ein Blick auf die Akzeptanzkriterien und auf die Frage, wer über diese Risiken entscheidet.

Über den Autor